YUBICO · YubiHSM
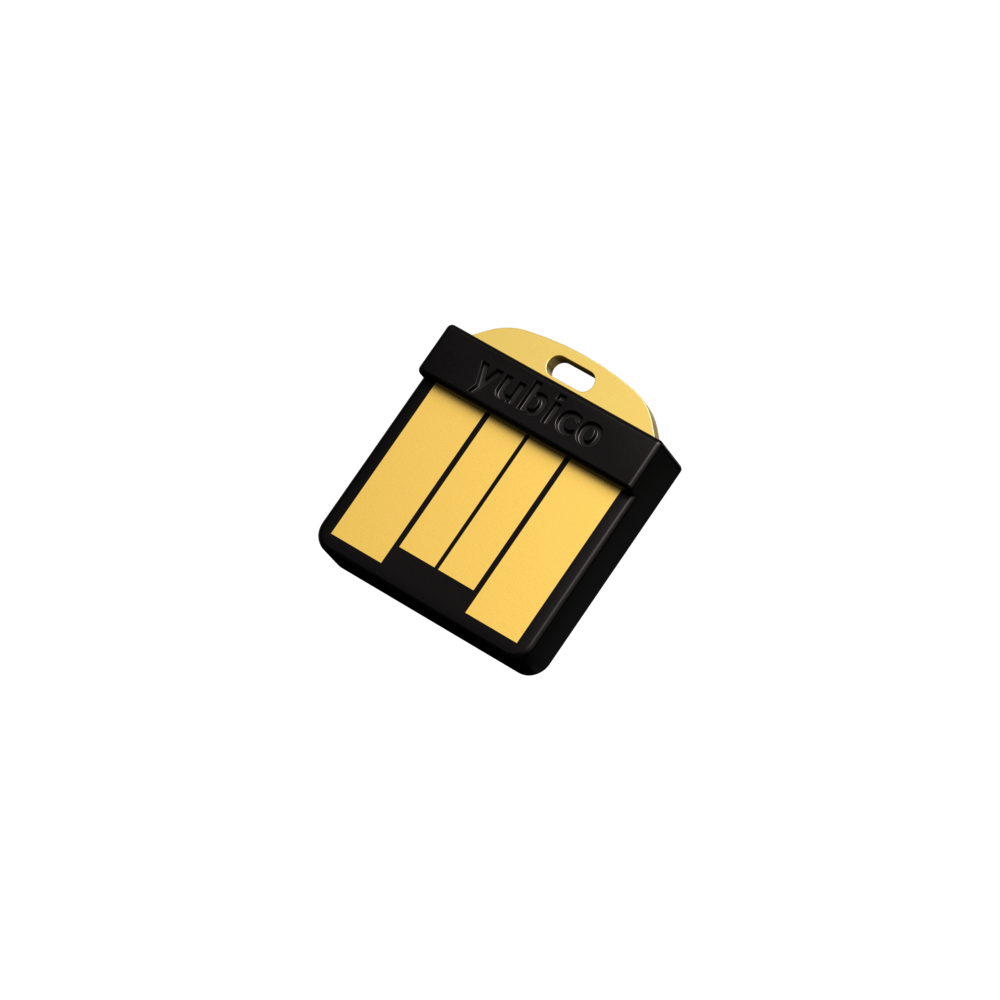
YubiHSM 2 FIPS
Hardware-Sicherheitsmodul für kryptografische Schlüssel in Server- und PKI-Umgebungen.
FIPS 140-2 v2.2 · Zertifikat #3916: historischer Status.
- Artikelnummer:
- 11962762000
- Herstellernummer:
- 100850
- EAN:
- 5060408464557
Inkl. MwSt. · zzgl. Versand
Für welche Aufgaben ist YubiHSM 2 gedacht?
Kryptografische Schlüssel im Hardwaremodul erzeugen, speichern und nutzen. Signaturen und weitere kryptografische Operationen laufen im HSM, getrennt von der Anwendung auf dem Server.
Typische Einsatzbereiche
Private Schlüssel einer Zertifizierungsstelle in PKI-Umgebungen schützen, Software signieren und kryptografische Funktionen in Serveranwendungen integrieren.
Die passende Einbindung richtet sich nach Anwendung, Firmware und Betriebsmodus.
Integration & Schnittstellen
Das offene YubiHSM SDK verbindet Anwendungen mit dem Modul. Es enthält Werkzeuge für Einrichtung und Verwaltung sowie Bibliotheken für die Integration.
YubiHSM SDK & Downloads ↗Einbindung in deine Umgebung
PKCS#11 für kompatible Anwendungen, YubiHSM KSP für Microsoft CNG und AD CS, native C- und Python-Bibliotheken für eigene Integrationen.
SDK-Pakete stehen für Windows, macOS und ausgewählte Linux-Distributionen bereit. Voraussetzungen und unterstützte Versionen stehen in der SDK-Dokumentation.
TECHNISCHE GRUNDLAGEN
Technische Daten
YubiHSM 2 FIPS 140-2 v2.2
Gerät & Identifikation
- Produkt
- YubiHSM 2 FIPS 140-2 v2.2
- Anschluss
- USB-A
- Formfaktor
- Nano – für den Verbleib im USB-Port
- Stromversorgung
- Über USB, ohne Batterie
- Schutzart
- IP68
- Firmware laut Produktdaten
- 2.2
- Artikelnummer
- 11962762000
- Herstellernummer laut Katalog
- 100850
- EAN
- 5060408464557
Kryptografie & Schlüsselverwaltung
Schlüssel erzeugen und importieren, hardwaregestützt signieren und entschlüsseln. Zugriffe lassen sich über Domains und Berechtigungen auf bestimmte Operationen begrenzen.
Beispiele für unterstützte Verfahren sind RSA, ECDSA und HMAC. Verfügbare Algorithmen und Parameter hängen von Firmware und Betriebsmodus ab; für den FIPS-Betrieb gilt die Security Policy zu Zertifikat #3916.
Bis zu 256 Objekte bei insgesamt maximal 126 KB Objektspeicher. Die tatsächliche Anzahl speicherbarer Schlüssel hängt von Objekttyp und Größe ab.
Objekte & Berechtigungen im Handbuch ↗Sicherheit & Zertifizierung
Zugriffsrechte und eine geschützte Verbindung zwischen Anwendung und HSM sind Teil des Sicherheitsmodells. Die sichere Einrichtung und der Betrieb richten sich nach dem technischen Handbuch.
FIPS 140-2 v2.2: historischer Status
NIST-Zertifikat #3916 gilt für Firmware 2.2.0 und nennt Overall Level 3. NIST führt es inzwischen wegen des ausgelaufenen Validierungszeitraums als „Historical“ (Stand: September 2026).
Die Validierung setzt den FIPS-Modus und die Konfiguration gemäß Security Policy voraus. Für neue Beschaffungen mit FIPS-Anforderungen muss die Eignung gesondert geprüft werden. Dieses angebotene v2.2-Modell wird hier nicht als FIPS 140-3 validiert ausgewiesen.
Zertifikat #3916 bei NIST ↗Dokumentation & Support
Das Yubico-Handbuch beschreibt Einrichtung, Schlüsselverwaltung und Integrationen. Prüfe die Hinweise für die eingesetzte Firmware und SDK-Version.
Technisches Handbuch bei Yubico ↗Für die technische Planung
SDK, Bibliotheken und Anwendungsbeispiele findest du im Entwicklerbereich.
YubiHSM Developer Resources ↗FIPS-Version & Betriebsmodus prüfen ↗
YubiHSM für dein Projekt?
Für Integration, Stückzahlen oder besondere Anforderungen kannst du ein individuelles Angebot anfragen.